IA nel proctoring degli esami di certificazione: cosa è consentito con GDPR, AI Act e UNI/PdR 193
05 Ottobre, 2026


Chiedersi se l'intelligenza artificiale sia ammessa o vietata negli esami è la domanda sbagliata. Il discrimine è un altro: quali dati tratta il sistema e chi prende la decisione.
La regola si riassume in due frasi. Si può rilevare la presenza, non si può analizzare la condotta. E l'IA segnala, ma a decidere è sempre una persona, che lascia traccia di ciò che conferma e di ciò che scarta.
Questa guida spiega i tre confini da non superare, i precedenti sanzionatori italiani, i documenti che servono per un audit e cosa cambia con le nuove regole sulla responsabilità civile per i danni da sistemi di IA.
Il Garante privacy ha chiarito che non è consentito usare sistemi di supervisione che trattano dati biometrici, né per identificare il candidato né per rilevare anomalie come la sostituzione di persona. Non è una cautela, è un divieto.
L'articolo 5, paragrafo 1, lettera f) dell'AI Act vieta l'inferenza delle emozioni negli istituti di istruzione dal febbraio 2025. Vale anche per funzioni vendute con nomi rassicuranti.
La prassi esclude la raccolta di movimenti oculari, uso di tastiera e mouse o navigazione per costruire indici di rischio. È ciò che tiene il sistema fuori dalla profilazione, che lo renderebbe ad alto rischio.
Entro questi confini lo spazio è ampio. La UNI/PdR 193:2026 ammette funzioni che rilevano la presenza, senza analizzare il comportamento:
La chiave di volta è che queste funzioni segnalano e non decidono. Nessuna conseguenza sul candidato può derivare da un processo automatico. Serve la sorveglianza umana prevista dall'articolo 14 dell'AI Act: una persona che valuta ogni segnalazione e lascia traccia sia di quelle che conferma sia di quelle che disattende.
È la supervisione umana a rendere utilizzabile l'automazione, non il contrario.
Il caso del proctoring universitario (2021-2024). Nel 2021 il Garante ha sanzionato un ateneo milanese con 200.000 euro per il proctoring degli esami a distanza usato durante la pandemia. Nel 2022 il Tribunale di Milano ha ridotto la sanzione, escludendo che i dati fossero biometrici. Nel maggio 2024 la Cassazione ha cassato con rinvio, affermando un principio: c'è trattamento di dati biometrici quando un software analizza caratteristiche fisiche, fisiologiche o comportamentali e segnala elementi anomali. Che l'esito sia poi verificato da una persona non cambia la qualificazione del dato.
Il riconoscimento facciale per la frequenza (2026). A gennaio 2026 il Garante ha sanzionato con 50.000 euro un'università telematica che usava il riconoscimento facciale per identificare i partecipanti a un corso e verificarne la frequenza, con un consenso presentato come obbligatorio. Le ragioni: mancava la base giuridica, esistevano strumenti meno invasivi e mancava la valutazione d'impatto.
Sul secondo punto il Garante ha richiamato l'European Data Protection Board: prima di ricorrere a queste tecnologie, anche se efficaci, va valutato se mezzi meno invasivi raggiungono lo stesso scopo. In sintesi, l'efficacia non è un argomento difensivo.
Per la certificazione delle persone il mezzo meno invasivo esiste, e la UNI/PdR 193:2026 lo indica come regola: SPID, carta d'identità elettronica (CIE) ed eIDAS.
Per chi non ha un'identità digitale notificata è ammessa in via alternativa la verifica del volto rispetto al documento. Qui serve estrema cura con la liveness detection automatica, perché rischia di reintrodurre proprio il trattamento biometrico censurato. Una soluzione prudente è il controllo del documento da parte del sorvegliante, in diretta e via webcam.
Il 15 settembre 2026 è stato pubblicato in Gazzetta Ufficiale il decreto legislativo n. 160, attuativo della legge n. 132/2025 sull'intelligenza artificiale, in vigore dal 30 settembre. Il titolo II disciplina gli strumenti processuali civili per il risarcimento dei danni causati da sistemi di IA e vale per chiunque, enti di certificazione compresi.
Il fascicolo che fino a ieri serviva a superare un audit diventa la prova su cui si decide una causa. E ciò che non c'è, si presume.
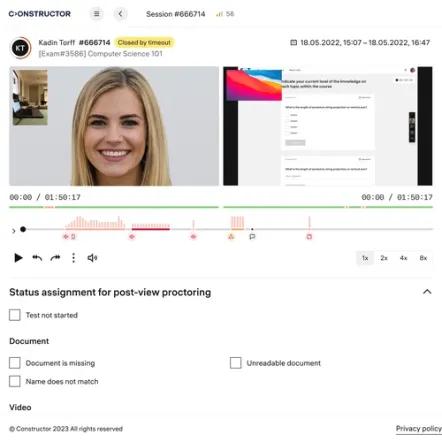
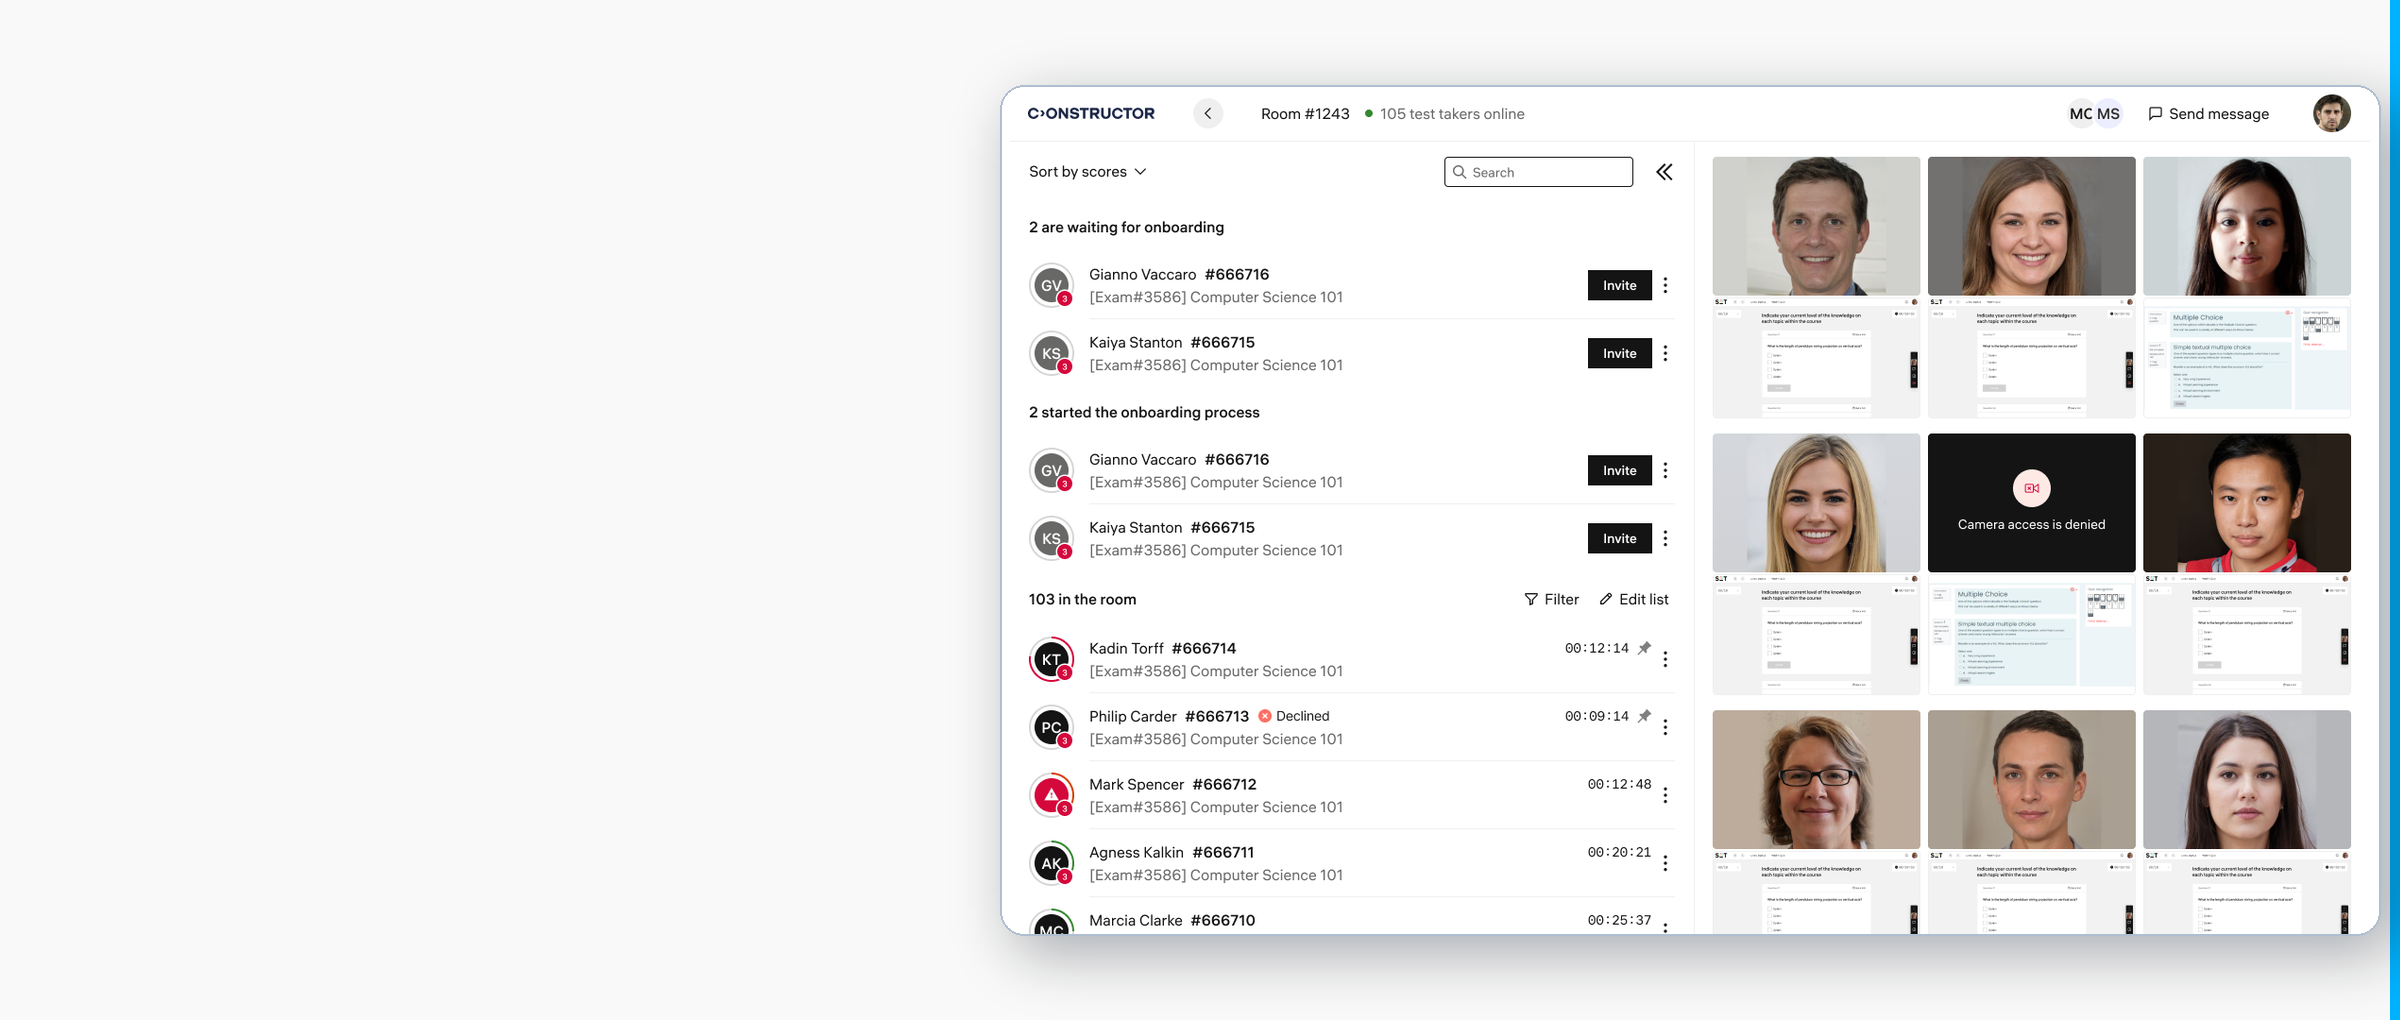
Al webinar TechNet Learning ha mostrato una sessione d'esame sulla propria piattaforma ExamCenter online, con Constructor Proctor:
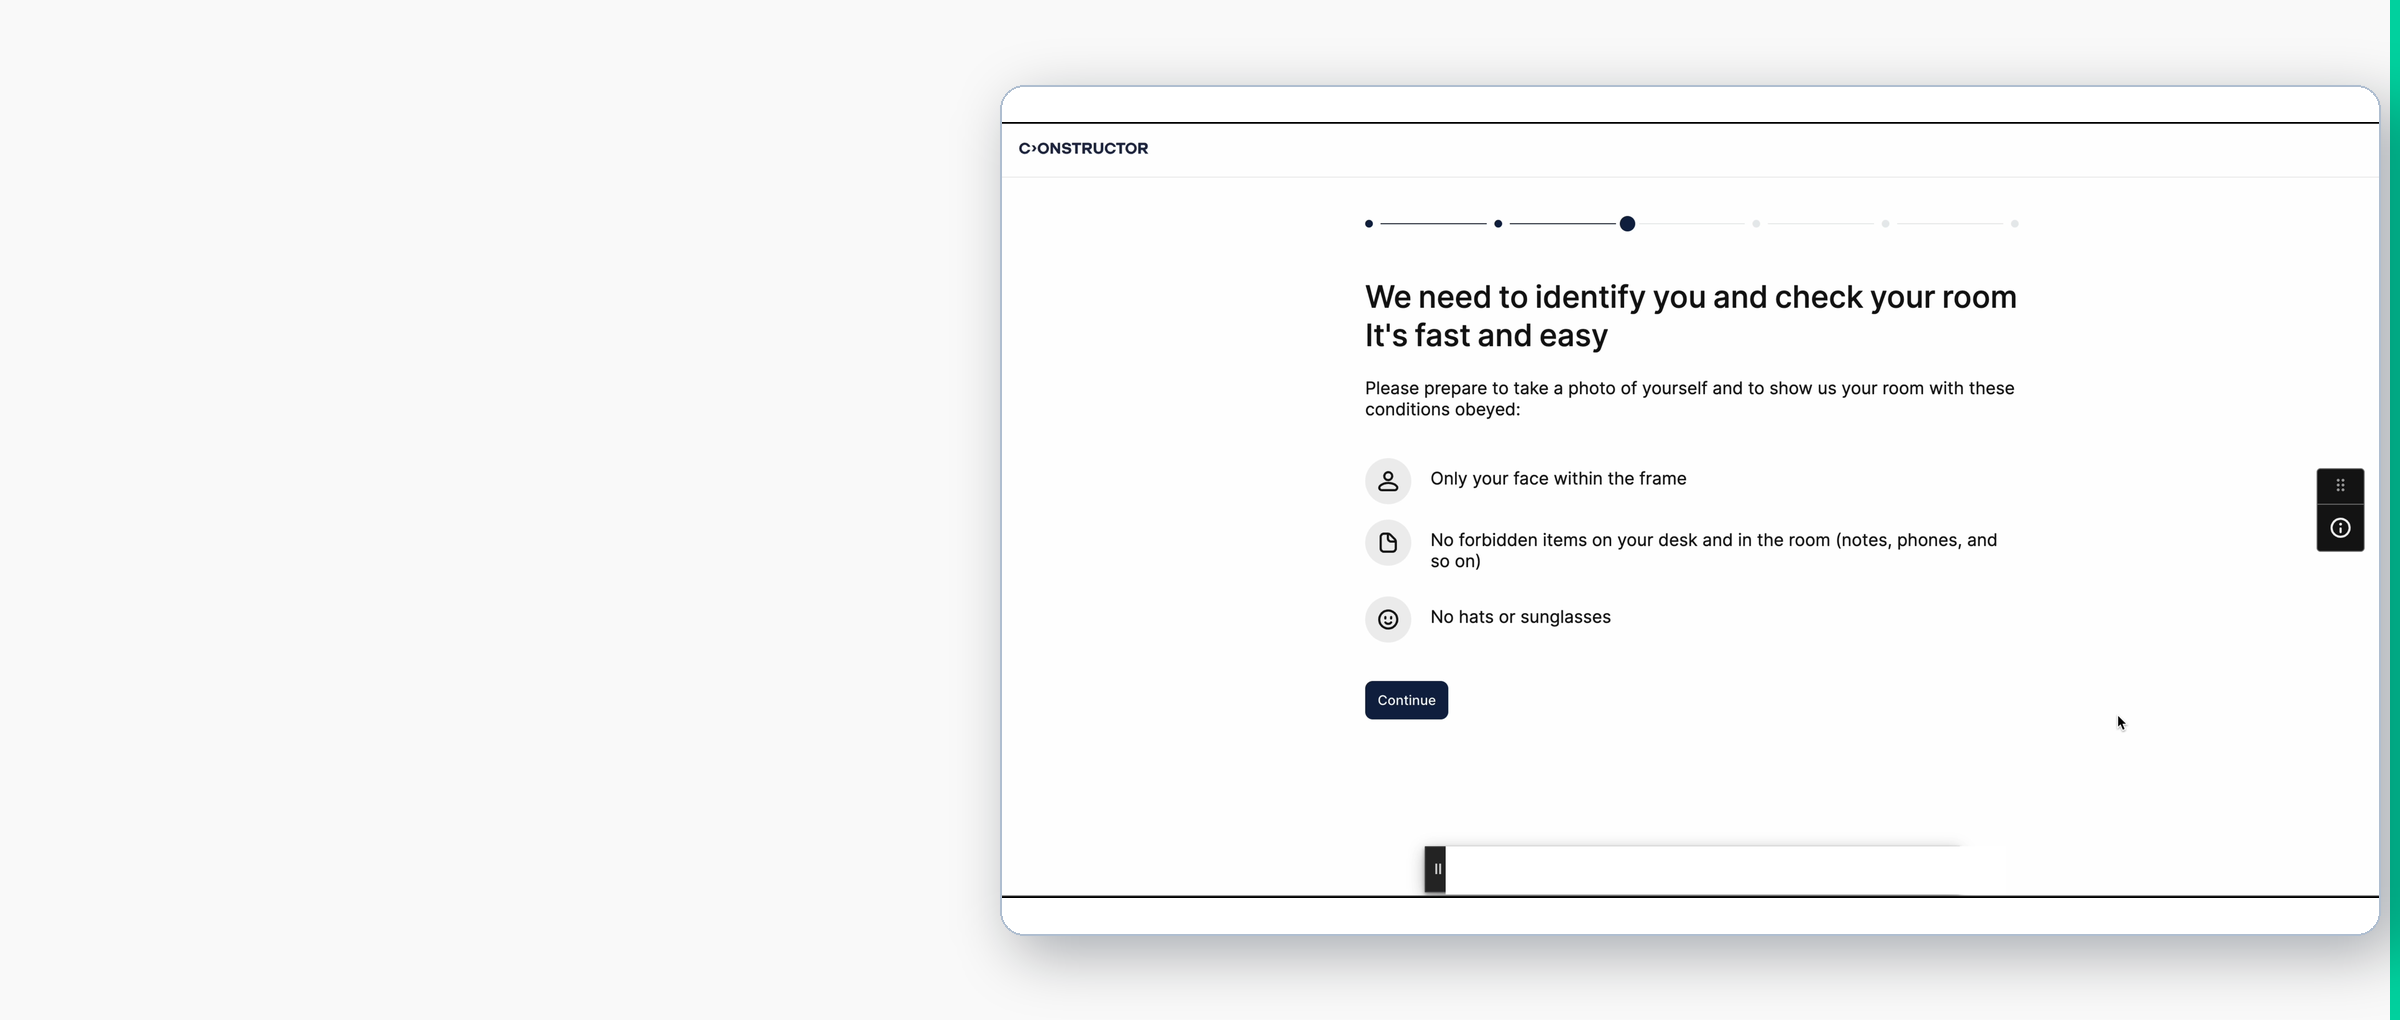
TechNet Learning, con sede a Roma, opera come ente di certificazione delle persone attraverso la piattaforma ExamCenter online. Ha costruito la propria piattaforma d'esame sulla ISO/IEC 17024 dal 2019, con proctoring, open badge e un processo di certificazione gestito dalla domanda fino al rilascio del certificato.
Il modello è quello descritto sopra: registrazione dell'ambiente e dello schermo del candidato, IA usata a supporto e mai in sostituzione del sorvegliante, proctor qualificati e un tracciamento completo che resta disponibile per gli audit dell'ente di accreditamento. Oltre alle certificazioni delle competenze digitali, la piattaforma gestisce anche esami professionali ai sensi della legge n. 4/2013.
Approfondisci i requisiti della prassi nella nostra guida alla UNI/PdR 193:2026 per gli enti di certificazione.
Sì, entro confini precisi. L'IA può rilevare la presenza del candidato, voci, rumori o persone terze e segnalare gli eventi, ma non deve trattare dati biometrici, inferire emozioni o profilare la condotta. La decisione sul candidato spetta sempre a una persona.
Il Garante privacy ha indicato che non è consentito usare sistemi di supervisione che trattano dati biometrici, né per identificare il candidato né per rilevare anomalie come la sostituzione di persona. Per l'identificazione si preferiscono SPID, CIE o eIDAS.
Sì. La prassi richiede la valutazione d'impatto per le funzionalità di IA, ma il Garante la richiede per il proctoring in quanto tale. Disattivare l'IA non esonera dalla DPIA.
No. Una prassi di riferimento non è una base giuridica. La base giuridica deve essere tra quelle previste dal GDPR e, quando serve, fondata su un atto avente forza di legge.
Valutare l'evento, decidere e lasciare traccia sia delle segnalazioni confermate sia di quelle disattese. Questa tracciatura documenta la supervisione umana richiesta dall'articolo 14 dell'AI Act.
L'Avv. Nicola Fabiano spiega i limiti dell'IA negli esami e i documenti da preparare per un audit, con Franco Fontana, delegato UNI, e Daniele Savoretti di TechNet Learning. Nella registrazione anche la demo di una sessione d'esame sorvegliata.